এআইভিত্তিক সাইবার নিরাপত্তা নীতিমালা প্রণয়ন করছে কেন্দ্রীয় ব্যাংক
- Update Time : রবিবার, ১ নভেম্বর, ২০২৬
- ২১ Time View
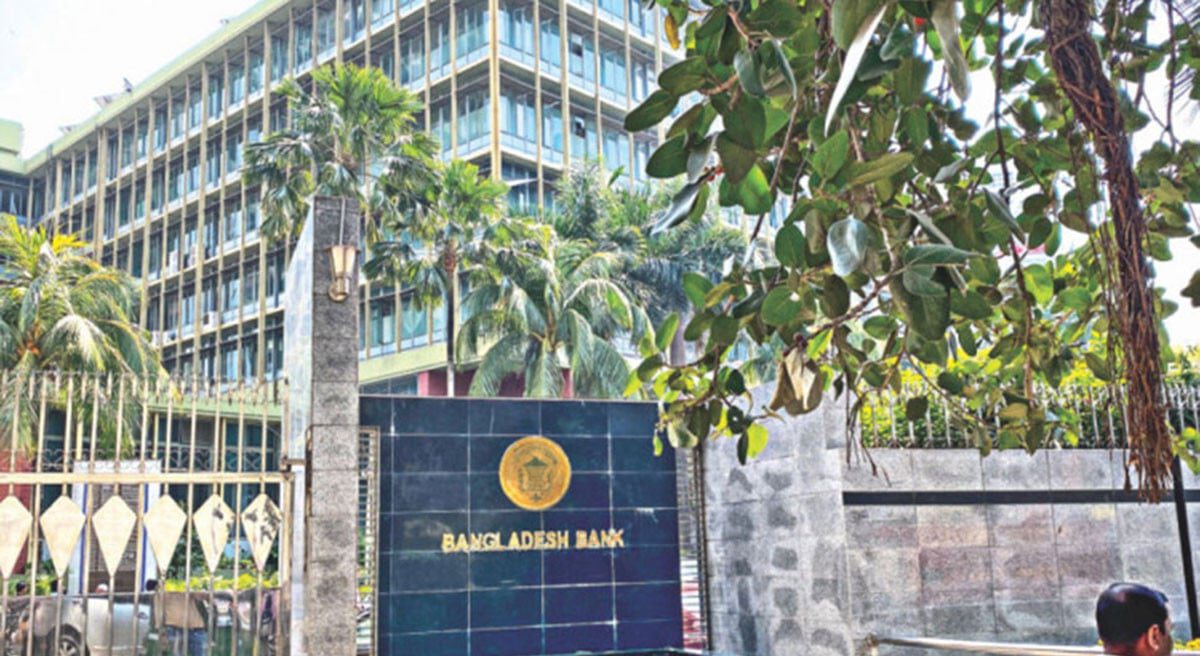
কৃত্রিম বুদ্ধিমত্তা (এআই) ও নতুন প্রযুক্তির দ্রুত বিকাশের ফলে সৃষ্ট সাইবার ঝুঁকি মোকাবিলায় ব্যাংক ও আর্থিক প্রতিষ্ঠানের জন্য এআইভিত্তিক সাইবার নিরাপত্তা নীতিমালা প্রণয়ন করতে যাচ্ছে বাংলাদেশ ব্যাংক।
এ লক্ষ্যে সরকারি ও বাংলাদেশ ব্যাংকের কর্মকর্তা, বেসরকারি খাতের প্রতিনিধি, বিশ্ববিদ্যালয়ের শিক্ষক এবং তথ্যপ্রযুক্তি বিশেষজ্ঞদের সমন্বয়ে একটি কমিটি গঠন করেছে কেন্দ্রীয় ব্যাংক। দেশের আর্থিক খাতের পরিবর্তিত সাইবার নিরাপত্তার চাহিদা বিবেচনায় নিয়ে এ নীতিমালা প্রণয়ন করা হবে।
প্রস্তাবিত নীতিমালায় তফসিলি ব্যাংক ও আর্থিক প্রতিষ্ঠানগুলোর তথ্যপ্রযুক্তি অবকাঠামো শক্তিশালী করা, সাইবার হামলা শনাক্ত করার সক্ষমতা বাড়ানো এবং জটিলতর সাইবার আক্রমণ মোকাবিলায় নিরাপত্তাব্যবস্থা হালনাগাদ করার বিষয়ে প্রয়োজনীয় নির্দেশনা থাকবে।
বাংলাদেশ ব্যাংকের তথ্য ও যোগাযোগপ্রযুক্তি (আইসিটি) বিভাগের নির্বাহী পরিচালক মোহাম্মদ জাকির হাসান বলেন, ‘আমরা শিগগিরই নীতিমালাটি প্রণয়ন করে তফসিলি ব্যাংক ও আর্থিক প্রতিষ্ঠানগুলোকে প্রয়োজনীয় নির্দেশনা দেব। ওই নির্দেশনা অনুযায়ী ব্যাংক ও আর্থিক প্রতিষ্ঠানগুলো তাদের তথ্যপ্রযুক্তি ব্যবস্থা হালনাগাদ করবে।’
আর্থিক খাতের বিদ্যমান সাইবার নিরাপত্তাব্যবস্থা সম্পর্কে তিনি বলেন, বাংলাদেশ ব্যাংক ইতিমধ্যে ব্যাংক ও আর্থিক প্রতিষ্ঠানগুলোর জন্য বিস্তারিত নির্দেশনা জারি করেছে। এসব নির্দেশনা অনুসারে প্রতিষ্ঠানগুলো তাদের নিরাপত্তাব্যবস্থা শক্তিশালী করার উদ্যোগ নিয়েছে।
জাকির হাসান বলেন, সাইবার নিরাপত্তা ঝুঁকি পর্যবেক্ষণে কেন্দ্রীয় ব্যাংকের প্রশিক্ষিত বিশেষজ্ঞ দল রয়েছে। সাইবার ঝুঁকি ব্যবস্থাপনা একটি চলমান প্রক্রিয়া। এ জন্য সার্বক্ষণিক সতর্কতা ও নিরাপত্তাব্যবস্থার নিয়মিত হালনাগাদ প্রয়োজন।
তিনি বলেন, সাম্প্রতিক সাইবার নিরাপত্তা উদ্বেগ বিশ্বব্যাপী একটি বিষয়। তবে এখন পর্যন্ত বাংলাদেশের ব্যাংকগুলো এ ধরনের কোনো সমস্যার মুখে পড়েনি।
আর্থিক খাতের সাইবার নিরাপত্তা জোরদারে বাংলাদেশ ব্যাংক গত ২৯ মার্চ ‘সাইবার সিকিউরিটি ফ্রেমওয়ার্ক, ভার্সন ১.০ (২০২৬)’ জারি করে। এর আওতায় তফসিলি ব্যাংক, ফাইন্যান্স কোম্পানি, মোবাইল ফাইন্যান্সিয়াল সার্ভিস (এমএফএস) প্রদানকারী, পেমেন্ট সার্ভিস প্রদানকারী এবং পেমেন্ট সিস্টেম পরিচালনাকারী প্রতিষ্ঠানগুলোকে একটি অভিন্ন সাইবার নিরাপত্তা কাঠামোর আওতায় আনা হয়েছে।
ব্যাংকসহ নিয়ন্ত্রণাধীন আর্থিক সেবাদানকারী প্রতিষ্ঠানগুলোকে আগামী ৩১ ডিসেম্বরের মধ্যে এ কাঠামো বাস্তবায়নের সময়সীমা নির্ধারণ করেছে কেন্দ্রীয় ব্যাংক।
এ কাঠামোতে সাইবার নিরাপত্তা ব্যবস্থাপনা শক্তিশালী করা, ঝুঁকি মূল্যায়ন ও নিয়ন্ত্রণ, তথ্য ও প্রযুক্তি অবকাঠামোর সুরক্ষা, সাইবার হুমকি পর্যবেক্ষণ, নিরাপত্তাজনিত ঘটনা মোকাবিলা এবং কর্মকর্তা-কর্মচারীদের প্রশিক্ষণ ও সচেতনতা বাড়ানোর ওপর গুরুত্ব দেওয়া হয়েছে।
এ ছাড়া তৃতীয় পক্ষের সেবাদাতা প্রতিষ্ঠান ও আউটসোর্সিং কার্যক্রমের ঝুঁকি মোকাবিলা, নিরাপত্তা নিরীক্ষা এবং নির্দেশনা পরিপালন পর্যবেক্ষণের বিষয়ও এতে অন্তর্ভুক্ত রয়েছে।
কাঠামোটি ছয়টি মূল কার্যক্রমের ওপর ভিত্তি করে তৈরি। এগুলো হলো-ঝুঁকি ও দুর্বলতা শনাক্ত করা, সুরক্ষাব্যবস্থা নিশ্চিত করা, হুমকি শনাক্ত করা, আক্রমণ মোকাবিলা করা, স্বাভাবিক কার্যক্রম পুনরুদ্ধার করা এবং প্রয়োজনীয় প্রতিবেদন তৈরি করা। এর মাধ্যমে আর্থিক প্রতিষ্ঠানগুলোকে সাইবার হামলার আগেই প্রস্তুতি নেওয়া, হামলার সময় সম্ভাব্য ক্ষতি সীমিত রাখা এবং হামলার পর দ্রুত স্বাভাবিক কার্যক্রমে ফিরে আসার সক্ষমতা বাড়ানোর লক্ষ্য নেওয়া হয়েছে।
প্রধান সম্পাদক: শেখ মোস্তাক আহমেদ
সম্পাদক ও প্রকাশক: মুহাম্মদ মনিরুজ্জামান খান
প্রধান নির্বাহী সম্পাদক: মোঃ মোশারফ হোসেন খান
নির্বাহী সম্পাদক: লায়ন মোহাম্মদ আলী